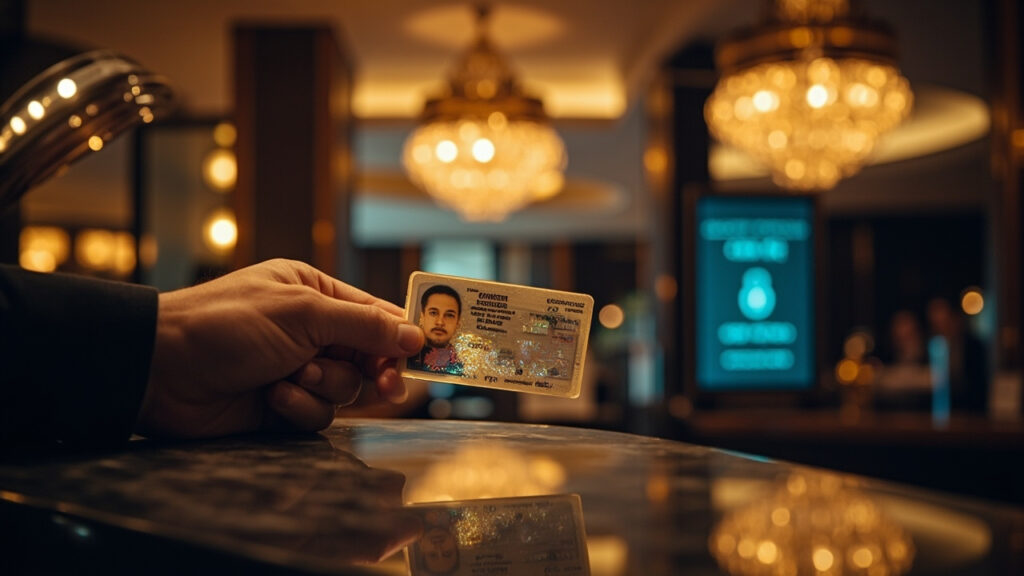
Lorsqu’on arrive à la réception d’un hôtel, il est fréquent que l’on demande une pièce d’identité avant de remettre la clé. Cette formalité peut sembler anodine, mais elle répond à des obligations administratives et à des impératifs de sécurité bien précis.
La demande d’une carte nationale ou d’un passeport engage aussi des règles strictes de protection des données, qui imposent des limites à la collecte, à la conservation et au traitement des informations personnelles. Comprendre ces enjeux aide à mieux protéger sa vie privée tout en facilitant un séjour serein.
Pourquoi les hôtels demandent-ils une pièce d’identité
Les hôtels réclament une identification pour plusieurs raisons convergentes : conformité réglementaire, prévention des fraudes et sécurité des clients. Ces données permettent de produire une fiche client utile lors de contrôles administratifs ou en cas d’incident.
Sur le plan pratique, la vérification réduit les risques de réservations effectuées sous de fausses identités et limite les tensions lors des paiements et des litiges. Pour le personnel, disposer d’informations fiables facilite les interventions d’urgence et la traçabilité des occupants.
Conformité aux obligations légales
Dans de nombreux pays, les établissements hôteliers sont tenus d’enregistrer certains éléments : nom, date de naissance, nationalité et dates de séjour. Ces informations servent à établir une fiche individuelle destinée aux autorités compétentes si nécessaire.
Le cadre légal varie selon les juridictions, mais le principe de finalité et de proportionnalité s’applique généralement : on ne recueille que ce qui est strictement nécessaire. Pour des précisions pratiques sur les mentions usuelles, on peut consulter une fiche d’identité hôtelière comme ressource complémentaire.
Prévention de la fraude et sécurité
La vérification physique d’une carte limite l’usurpation d’identité et les réservations frauduleuses. Elle protège aussi l’établissement contre des paiements contestés et des activités malveillantes.
Enfin, en cas d’incident (accident, vol, problème médical), la présence d’informations fiables permet une réaction plus rapide et adaptée, ce qui profite à la sécurité de tous.
Quelles sont les limites légales de la collecte
Le traitement des données d’identité est encadré par des règles strictes, notamment en Europe par le RGPD. Ces règles imposent que la collecte soit justifiée, que les mesures de sécurité soient appropriées et que la conservation soit limitée dans le temps.
La copie ou la numérisation d’une pièce d’identité n’est pas automatiquement autorisée et doit reposer sur une base légale précise. Sans cette justification, la conservation de copies constitue un risque juridique et une exposition inutile des données.
Durée de conservation et obligations
Les données doivent être conservées pour une durée proportionnée à la finalité : gestion fiscale, sécurité, statistiques. Au-delà, elles doivent être supprimées ou anonymisées.
En cas de manquement, les sanctions peuvent être lourdes : le RGPD prévoit des amendes pouvant atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial, selon le montant le plus élevé.
| Champ recueilli | Usage courant | Durée indicative |
|---|---|---|
| Nom et prénom | Fiche client, facturation | 5 ans (conservation comptable) |
| Date de naissance | Vérification d’identité | Durée du séjour |
| Nationalité | Déclarations administratives | Durée du séjour |
Comment se protéger et quelles précautions prendre
Il est recommandé de fournir uniquement les informations strictement nécessaires : nom, dates et nationalité quand cela suffit. Si une copie est demandée, il est légitime de s’informer sur son usage et sa durée de conservation.
Avant de laisser une photocopie ou un fichier scanné, demandez des garanties sur la sécurité : chiffrement, accès restreint et procédure de suppression. Les hôtels sérieux documentent ces pratiques dans une politique de confidentialité accessible.
- Demandez la raison : pourquoi une copie est-elle nécessaire ?
- Proposez des alternatives : présentation physique sans copie, masquage d’informations sensibles.
- Vérifiez la politique : durée de conservation et mesures de sécurité.
Cas pratique étape par étape
Si l’on vous demande une copie, procédez ainsi : demandez l’objet exact, exigez une traçabilité écrite et proposez une version masquée des données non nécessaires. Refusez poliment la numérisation si aucune base légale n’est présentée.
En cas de doute, notez le nom du personnel et l’heure de la demande, puis signalez la situation à la direction ou à l’autorité de protection des données. Ces simples gestes réduisent significativement les risques d’abus.
| Situation | Action recommandée |
|---|---|
| Demande de copie sans justification | Refuser la numérisation et demander une alternative |
| Demande liée à la police | Exiger un document officiel justifiant la demande |
| Offre d’option sécurisée | Accepter si preuves de chiffrement et suppression |
Rappel : la protection des données est une responsabilité partagée entre l’établissement et le client ; la transparence et la vigilance restent les meilleures garanties.
Bonnes pratiques pour les hôteliers et les voyageurs
Les établissements doivent limiter la collecte, sécuriser les accès et informer clairement les clients de leurs droits. Les voyageurs, de leur côté, doivent poser des questions précises et refuser les pratiques non justifiées.
- Hôteliers : documenter les processus et chiffrer les copies.
- Voyageurs : conserver une preuve des échanges et exiger la suppression si la conservation n’est plus nécessaire.
Ce que retenir pour l’avenir
La demande d’une pièce d’identité par un hôtel répond à des obligations réelles mais n’autorise pas toutes les pratiques. La règle d’or reste la proportionnalité : seules les données strictement nécessaires doivent être collectées et protégées.
En cas d’incertitude, demandez des documents écrits, privilégiez les alternatives sans copie et exigez des garanties sur la sécurisation des fichiers. Ces réflexes simples réduisent significativement les risques d’une mauvaise utilisation des données.
Pour ceux qui souhaitent approfondir le format attendu d’une fiche d’identité hôtelière, une ressource détaillée et pratique est disponible en ligne via cette fiche d’identité hôtelière, qui illustre les mentions habituelles et les bonnes pratiques de conservation.
En résumé : vigilance, questions claires et respect des règles garantissent un équilibre entre sécurité et protection de la vie privée.
FAQ
La demande répond à des obligations administratives et de sécurité : établir une fiche client pour les autorités, prévenir les fraudes et faciliter les interventions d’urgence grâce à des informations vérifiables.
Non, la copie n’est pas automatiquement autorisée ; elle doit reposer sur une base légale ou un consentement explicite, justifier une finalité précise et respecter des mesures de sécurité adaptées comme le chiffrement.
La durée doit être proportionnée à la finalité : par exemple les noms et prénoms peuvent être conservés 5 ans pour la comptabilité, tandis que la date de naissance ou la nationalité sont généralement conservées seulement pendant le séjour.
Il est légitime d’exiger une justification écrite et la traçabilité de la demande ; la présentation physique sans copie ou une version masquée des informations non nécessaires constituent des alternatives sécurisées à privilégier.
La numérisation augmente les risques de fuite et d’usurpation d’identité en cas de mauvaise sécurisation ; l’absence de chiffrement, d’accès restreint ou de procédure de suppression accroît l’exposition des données personnelles.
Les forces de l’ordre peuvent solliciter des informations mais l’hôtel doit vérifier l’existence d’un mandat ou d’un document officiel justifiant la demande ; en l’absence de document légal, la copie ne doit pas être remise aveuglément.